会社プロフィール
一貫したサービスのご提供により、お客様を総合的にサポートいたします。
エヌ・エス・システム株式会社は、システムのご提案から、開発・導入・保守まで、一環したサービス体制を取っており、お客様に迅速できめ細かなサービスをご提供いたします。RF-IDを中心とした独自のノウハウを活かし、お客様のあらゆるニーズに総合的に対応いたします。
経営理念
-
企業は社会の公器であることを自覚し、環境に配慮した地球的視野に基づく企業活動を展開します。
-
卓越した技術と、サービスにより付加価値を創出し社会に貢献します。独自性を持った企業として製品の企画開発、販売、保守サービスと一貫したサービスを行います。
-
お客様のニーズに基づき最適なシステムと一貫したサービスの提供を行います。顧客満足度の向上を第一とし、お客様のご要望には誠実、且つ迅速に対応致します。チャレンジ精神を念頭に開拓者魂を持って、マーケットに対し、積極的に挑戦します。より高い目標を掲げ、積極的にチャレンジします。
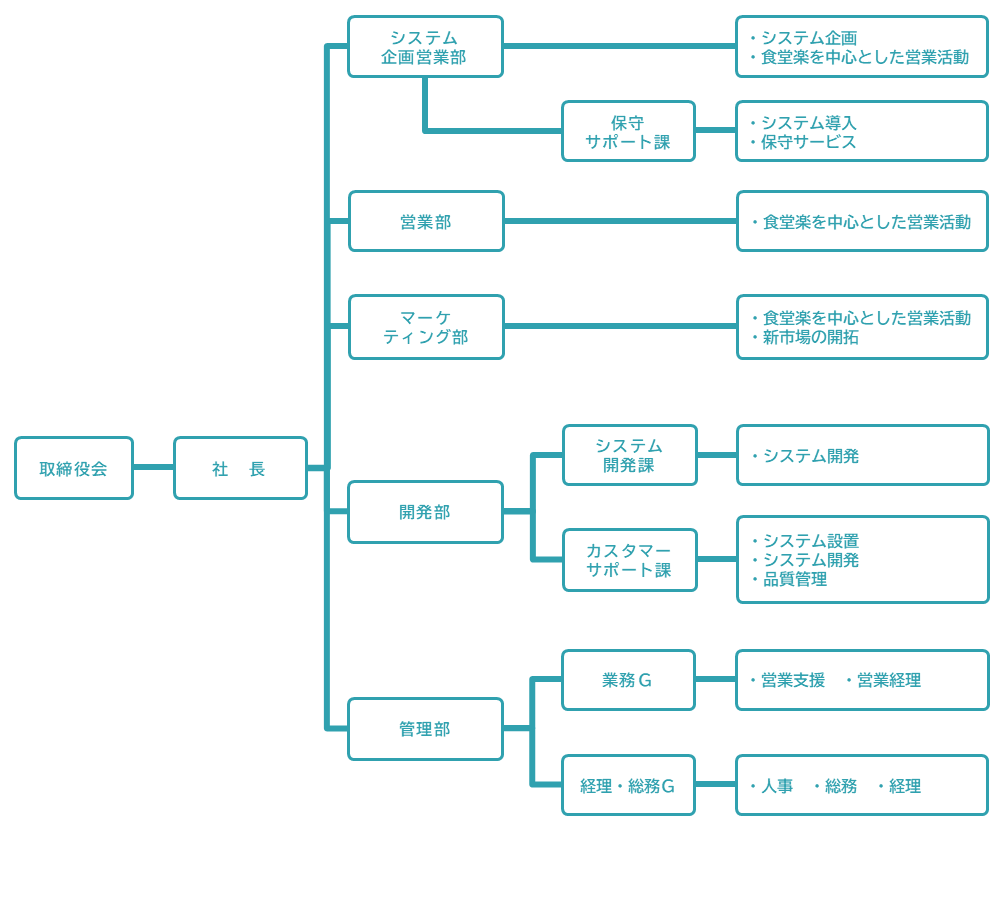
組織図
営業品目
restaurant
食堂精算システム
総合システム「食堂楽」/無人精算システム(オートレジ)・POSレジ・セルフレジシステム
tune
精算システムオプション
量り売りシステム「グラムナビ」・喫食問合せシステム
badge
カードソリューション
入退室管理システム・勤怠管理システム・カード発行システム・ICカードドライバ開発・売店システム・自販機システム
code
受託開発
ICカードドライバ開発・ソフトウェア開発
アクセス
〒103-0014 東京都中央区日本橋蛎殻町1-6-1 第3彦田ビル3階
最寄り駅
-
directions_subway
茅場町駅
東京メトロ 日比谷線・東西線/7番・4a出口
徒歩5分
-
directions_subway
徒歩5分
-
directions_subway
徒歩10分
-
directions_subway
徒歩10分
沿革
弊社はこれまで一貫してRF-ID(非接触データキャリア)を素材にしたソリューションの開発、提供を行ってまいりました。なかでも業界初のICタグを利用した食堂向けオートレジ・決済システムは、利用者の利便性、決済のスピード、正確性でマーケットより大変な好評を得ました。当社設立に至る経緯およびその後の当社の主な変遷は次のとおりです。
1990年代
- 1994年
- 日本オフィスシステム株式会社内にて、センサー・ビジネス(RF-ID)開始。
- 1995年
- ICタグを利用して、オートレジシステムの開発、販売開始。同年第1号システムの導入。
2000年代
- 2000年
- 東京京装コンピュータ株式会社に業務移管。オートレジシステムを含む職域向け総合決済システムの開発、販売開始。
- 2002年
- 経済産業省「システムインテグレータ認定企業」取得。保守サービスを含む全国展開網の確立。
- 2006年
- 東京京装コンピュータ株式会社より分離独立し、エヌ・エス・システム株式会社を設立。RF-IDを商材にした専門会社として事業を開始。
- 2010年
- 経済産業省「SI認定企業」取得。
- 2011年
- 財団法人 日本情報処理開発協会(現 一般財団法人 日本情報経済社会推進協会)よりプライバシーマーク付与。
- 2015年
- マルチカード決済に対応し、食堂/売店/自販機にも対応した統合型食堂自動精算システム「新・食堂楽」の開発、販売開始。
- 2022年
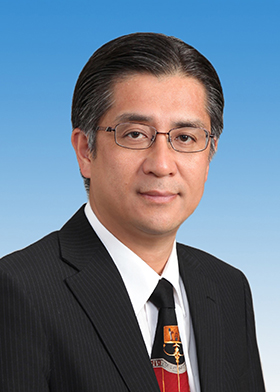
- 代表取締役社長交代
西澤泰夫 代表取締役社長に就任
- 2025年
- 株式会社 マネジメントシステム評価センター
よりISMSセキュリティとISMSクラウドセキュリティ認証付与。
個人情報保護方針
制定2009年11月10日
最終改訂日2022年9月1日
エヌ・エス・システム株式会社
代表取締役 西澤 泰夫
当社は、ソフトウェア開発業務において当社が取り扱う全ての個人情報の保護について、社会的使命を十分に認識し、本人の権利の保護、個人情報に関する法規制等を遵守します。また、以下に示す方針を具現化するための個人情報保護マネジメントシステムを構築し、最新のIT技術の動向、社会的要請の変化、経営環境の変動等を常に認識しながら、その継続的改善に、全社を挙げて取り組むことをここに宣言します。
-
1. 取得・利用・提供の制限
個人情報はソフトウェア開発業務において当社の正当な事業遂行上並びに従業員の雇用、人事管理上必要な範囲に限定して、取得・利用及び提供をし、特定された利用目的の達成に必要な範囲を超えた個人情報の取扱い(目的外利用)を行わず、また、そのための措置を講じます。
-
2. 法令の遵守
個人情報保護に関する法令、国が定める指針及びその他の規範を遵守致します。
-
3. 安全対策と継続的向上
個人情報の漏えい、滅失、き損などのリスクに対しては、合理的な安全対策を講じて防止すべく事業の実情に合致した経営資源を注入し個人情報セキュリティ体制を継続的に向上させます。また、セキュリティ上、問題があると判断された場合には速やかに是正措置を講じます。
-
4. 苦情・相談への対応
個人情報取扱いに関する苦情及び相談に対しては、迅速かつ誠実に、適切な対応をさせていただきます。
-
5. 継続的な見直し
個人情報保護マネジメントシステムは、当社を取り巻く環境の変化を踏まえ、適時・適切に見直してその改善を継続的に推進します。
本方針は、全ての従業者に配付して周知させるとともに、当社のホームページ、パンフレットなどに掲載することにより、いつでもどなたにも入手可能な措置を取るものとします。
以上

情報セキュリティ方針
エヌ・エス・システム株式会社(以下、当社)は、お客様を大切にする専門インテグレーターとして、市場ニーズに適した製品の企画、開発、及びシステムの導入、保守と一貫したサービスの提供を行い、お客様にご安心して弊社システムをご利用いただくことを信念としております。その中で取り扱う顧客・取引先の情報資産および当社の情報資産を事故・災害・犯罪などの脅威から守るため、情報セキュリティ方針を定め、以下の取り組みを実施いたします。
-
1. リスクアセスメントと事故予防
当社のISMSの基準に従って、リスクアセスメントを行い、重要な情報資産への不正アクセス、紛失、破壊、改ざん及び漏えいの予防等、情報セキュリティ事故の発生を予防します。
-
2. 全社員への周知と教育
当社は、全社員に情報セキュリティ方針の周知徹底をはかり、かつ情報セキュリティに関する継続的な教育により、意識の向上を図ります。
-
3. 法令・規制の順守
情報セキュリティに関連する法令及び規制、要求事項、当社で定めたISMSのルールを確実に順守します。
-
4. 継続的な改善・向上
状況の変化にも経営者主導で対応し、組織的かつ、継続的に情報セキュリティの改善・向上に努めます。
-
5. クラウドサービスのセキュリティ管理
クラウドサービスの利用、提供及びデータ処理に関して、固有のリスクに応じた情報セキュリティ管理策を実施します。
-
6. 環境・社会への配慮
私たちの活動が環境と社会に与える影響を常に考え、持続可能な未来を目指します。
2025年4月21日
エヌ・エス・システム株式会社
代表取締役 西澤 泰夫
verified
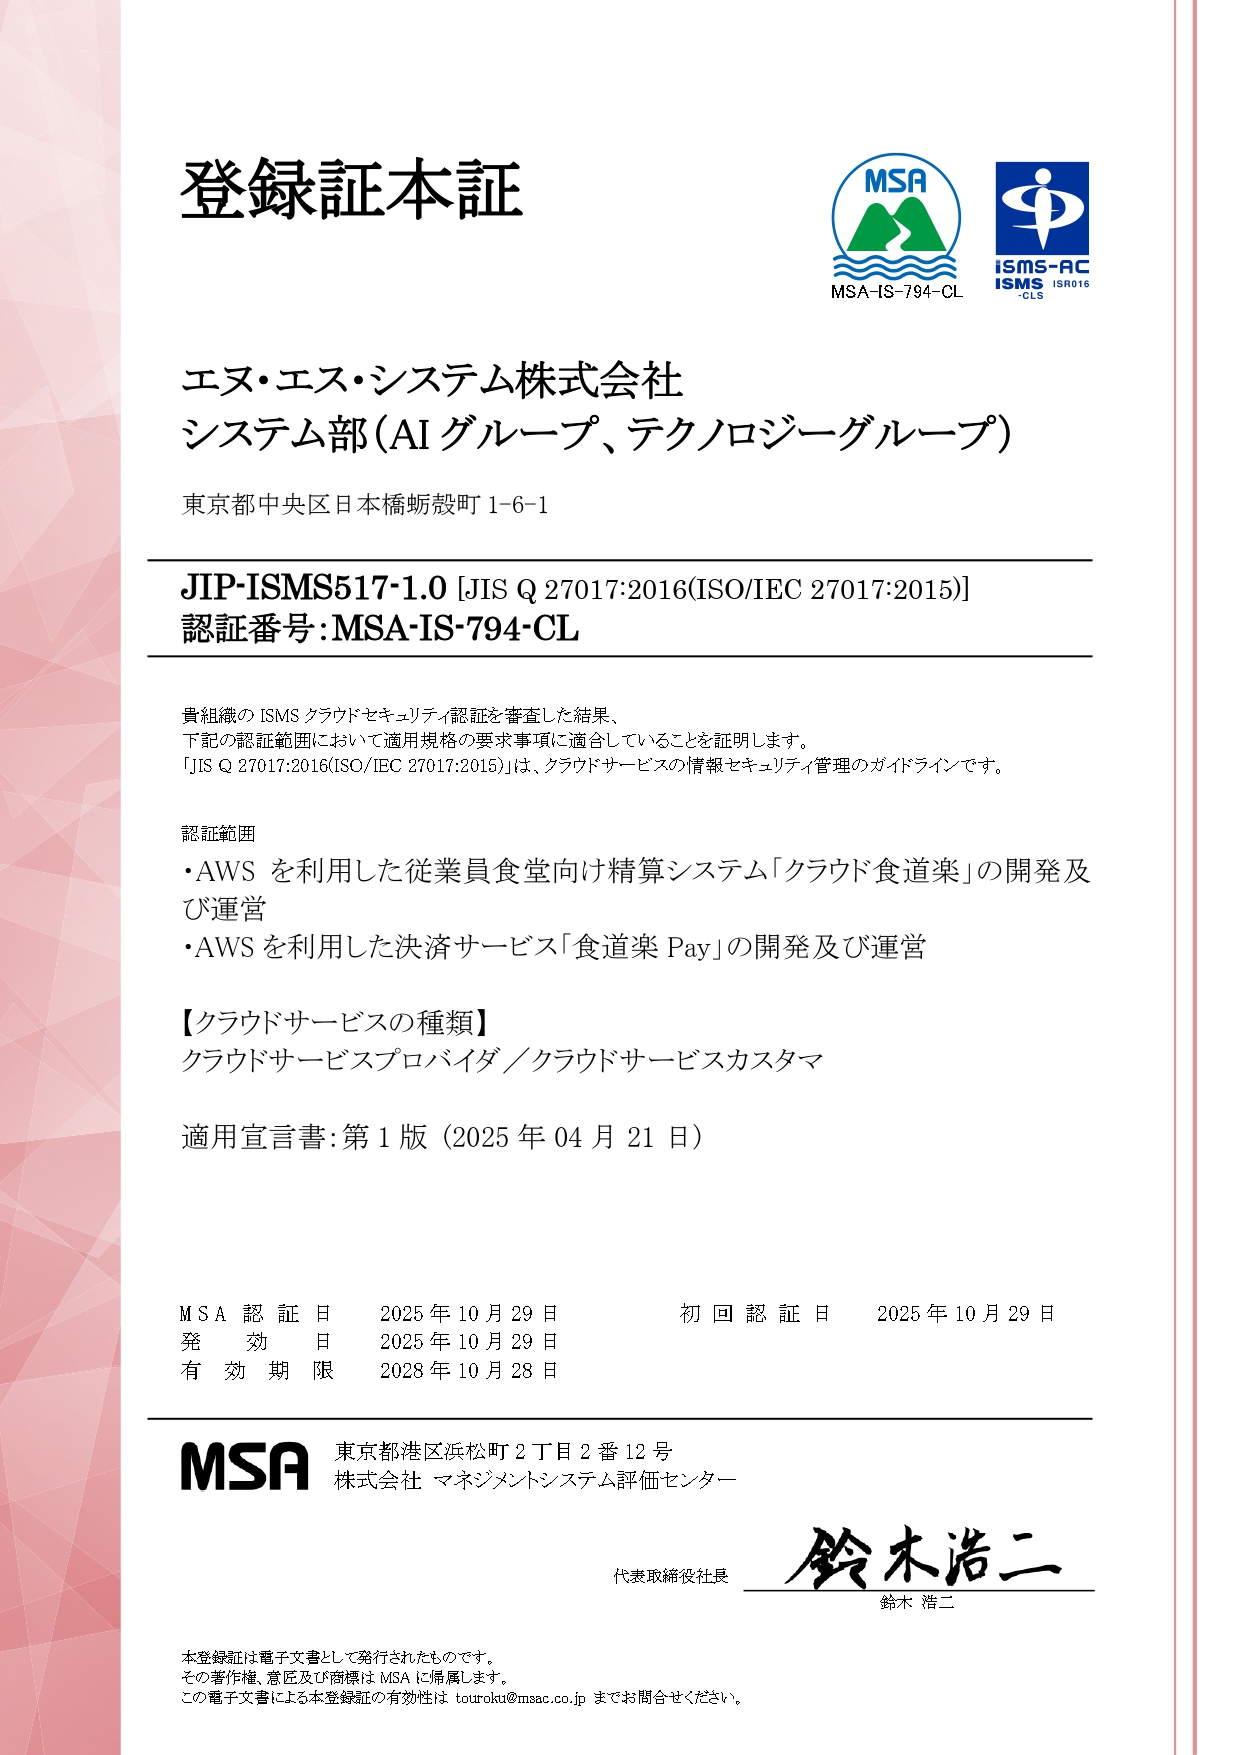
ISO/IEC 27001・27017 認証取得
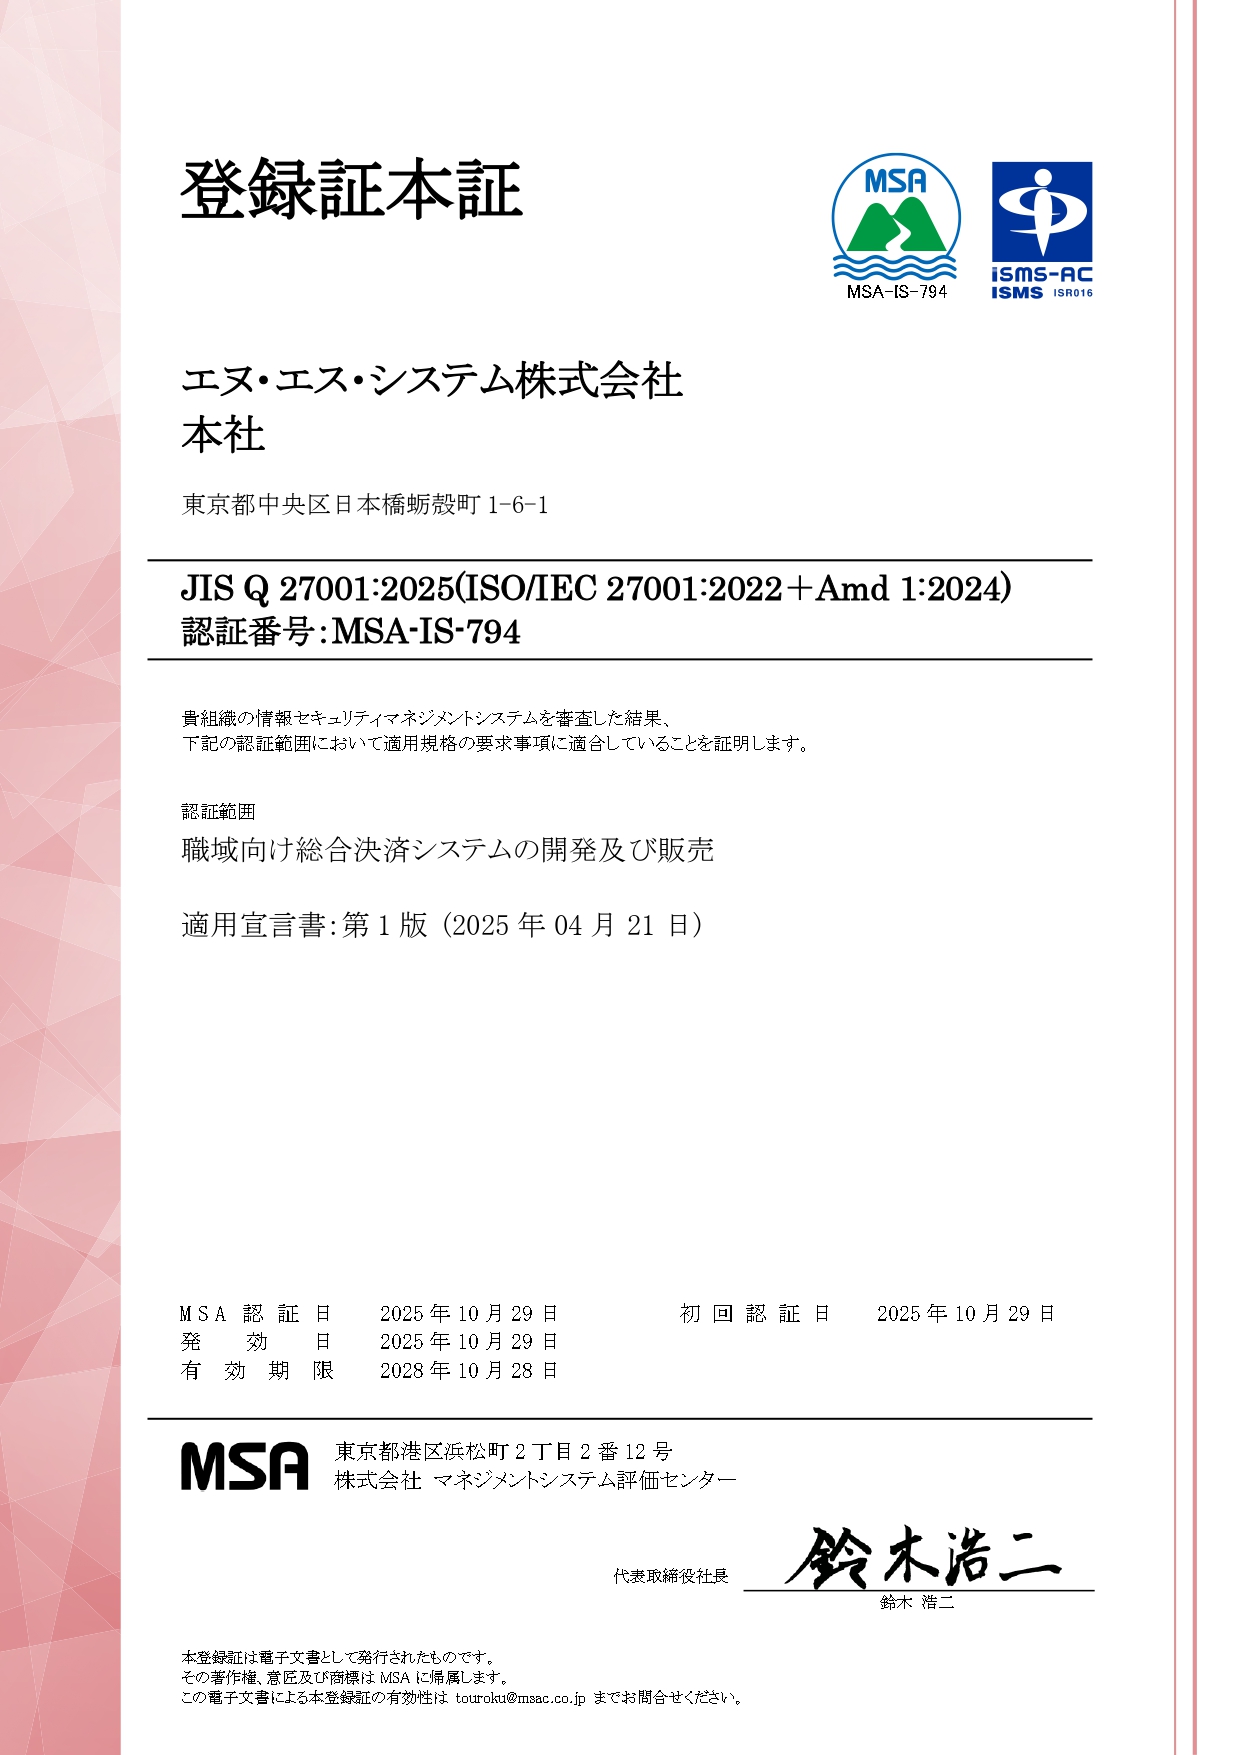
弊社は第三者機関による審査を受け、情報セキュリティマネジメント体制が国際標準化機構(ISO)による規格に適合していることが確認されました。今後も引き続き、安心してご利用いただけるシステム提供に向け、適切な情報セキュリティレベルの維持・向上に努めてまいります。
- 【ISO/IEC27001認証概要】
-
- 登録組織:エヌ・エス・システム株式会社 本社
- 認証基準:JIS Q 27001:2025(ISO/IEC 27001:2022+Amd 1:2024)
- 認証登録番号:MSA-IS-794
- 認証登録日:2025年10月29日
- 認証登録機関:株式会社 マネジメントシステム評価センター
- 認証登録範囲:職域向け総合決済システムの開発及び販売
- 【ISO/IEC27017認証概要】
-
- 登録組織:エヌ・エス・システム株式会社 システム部(AIグループ、テクノロジーグループ)
- 認証基準:JIP-ISMS517-1.0 [JIS Q 27017:2016(ISO/IEC 27017:2015)]
- 認証登録番号:MSA-IS-794-CL
- 認証登録日:2025年10月29日
- 認証登録機関:株式会社 マネジメントシステム評価センター
- 認証登録範囲:AWSを利用した従業員食堂向け精算システム「クラウド食堂楽」の開発及び運営
AWSを利用した決済サービス「食堂楽Pay」の開発及び運営
【クラウドサービスの種類】 クラウドサービスプロバイダ/クラウドサービスカスタマ